التكنولوجيا · شرح
لا مساحة للراحة ل PHP: سبع ثغرات حرجة جديدة | كُنكافا
أربعة فروع حصلت على تصحيحات أمنية. ما الإصدار المناسب لكل فرع، ومتى ينتهي الدعم الأمني للمواقع التي تستخدم PHP 8.2؟

أخبار كُنكافا · نُشر · قراءة في 3 دقائق
 بقلم كريم فريدناقش الكاتب على X
القصة باختصار، بالصور
أبرز النقاط
- أصدر فريق PHP تحديثات أمنية في 19 نوفمبر للفروع من 8.2 إلى 8.5. وقال إن الثغرات الحرجة تتطلب إعدادات غير معتادة أو تغييرات في الإعدادات الافتراضية.
- أمام مستخدمي الفرع 8.2 موعد آخر في 31 ديسمبر، حين يتوقف فريق PHP عن إصدار تحديثات أمنية لهذا الفرع.
بعد شهر من استغلال مهاجمين ثغرات في PHP، التي تعتمد عليها مواقع كثيرة لتشغيل تطبيقاتها، أصدر مطوّرو اللغة في 19 نوفمبر دفعة جديدة من التحديثات الأمنية لأربعة فروع. وأحصى موقع «ذا هاكر نيوز» سبع ثغرات حرجة، قد يتيح بعضها تشغيل تعليمات برمجية على الخادم المتأثر. وأوضح فريق PHP أن الحالات الحرجة تتطلب إعدادات غير معتادة. [1] [2]
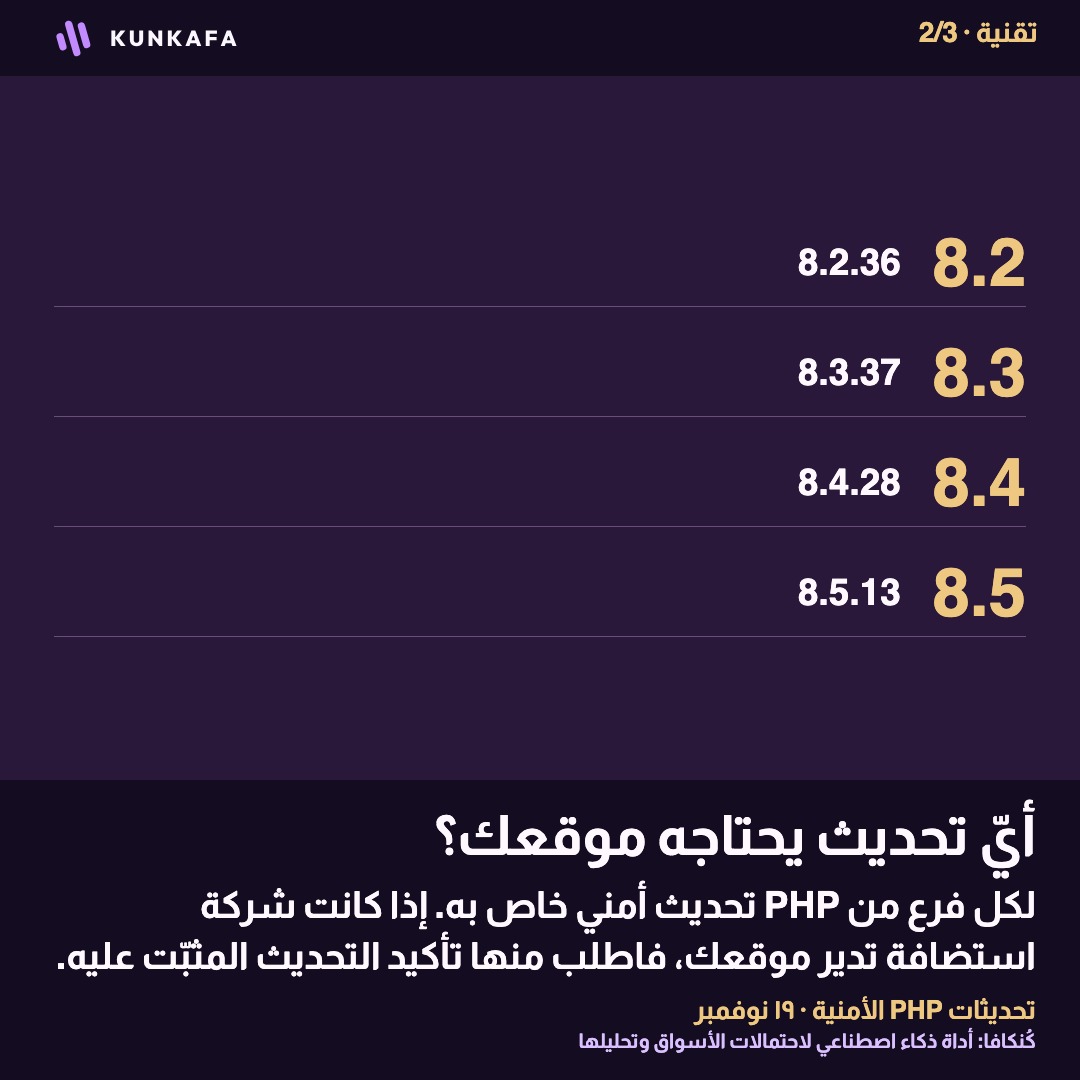
ما التحديث المناسب لكل فرع؟ الإصدار الأمني للفرع 8.2 هو 8.2.36، وللفرع 8.3 هو 8.3.37. أما الفرعان 8.4 و8.5 فتحديثاهما 8.4.28 و 8.5.13على الترتيب. وبذلك يستطيع مشغّل موقع يعتمد على 8.2 تثبيت تصحيح نوفمبر ضمن الفرع نفسه. وفي خدمات الاستضافة المُدارة، يمكن لمزوّد الخدمة تأكيد التحديث الأمني الذي يعمل به الموقع. [1]
وعندما نشر موقع «ذا هاكر نيوز» تنبيه نوفمبر، ذكّر بالهجمات التي استغلت ثغرات أكتوبر. فقد رصدت بالو ألتو نتوركس هجمات استهدفت واجهات إدارة متاحة عبر الإنترنت تأثرت بثغرات أكتوبر المعروفة باسم «PHP2Shell». وتتعلق تلك الهجمات بالثغرات السابقة تحديدًا، ولم يذكر فريق PHP في إعلان نوفمبر رصد هجمات تستغل الثغرات الجديدة. [3] [1] [4]
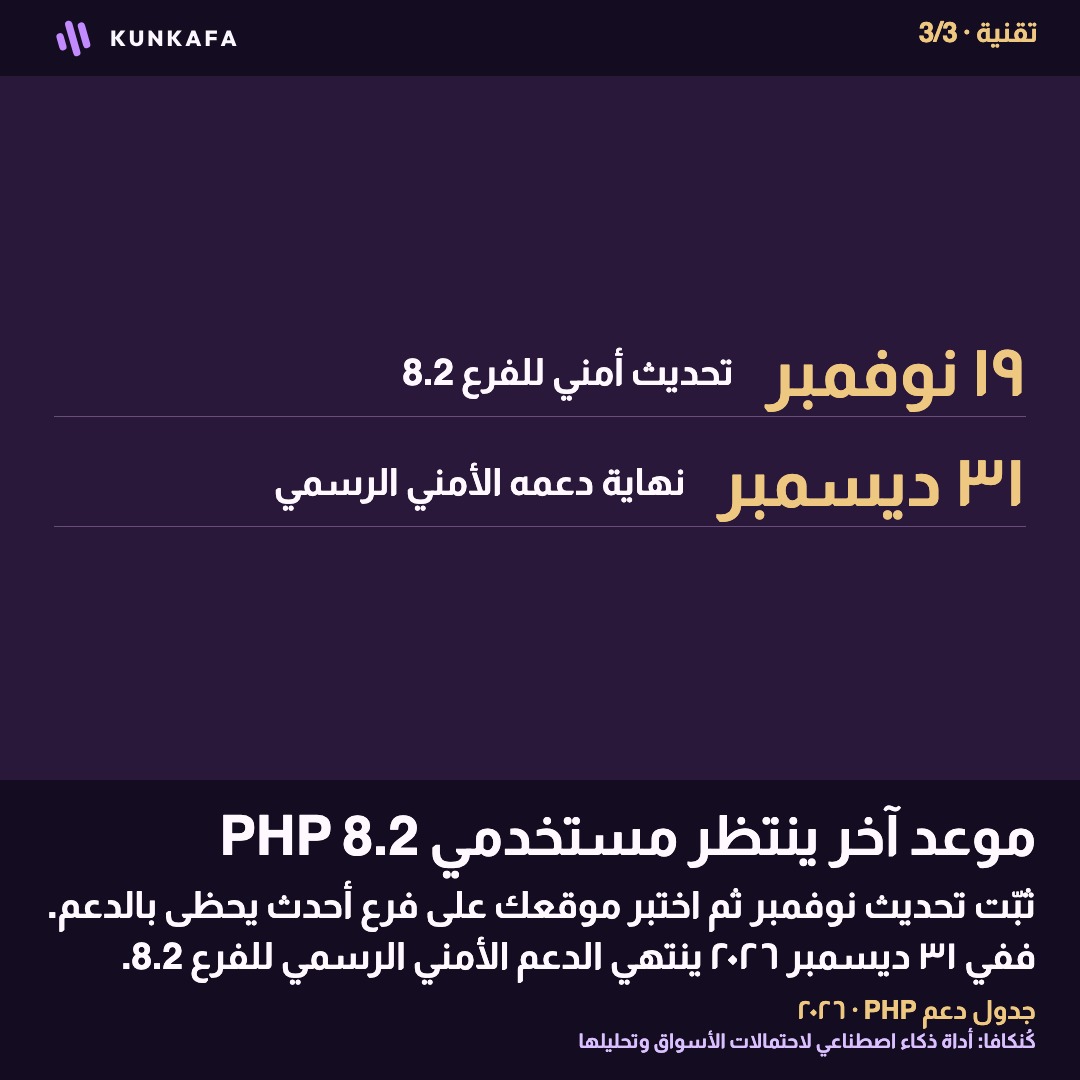
وبالنسبة إلى المواقع التي لا تزال تستخدم 8.2، يعالج التحديث الخطر الحالي، لكن الدعم الأمني لهذا الفرع ينتهي في 31 ديسمبر 2026 وفق الجدول الرسمي. لذلك يبقى أمام فرق التشغيل اختبار تطبيقاتها على فرع أحدث يحظى بالدعم قبل نهاية العام. [5]
ويبدأ مع صدور التحديث دور شركات الاستضافة في إيصاله إلى التطبيقات التي تديرها. فقبل إصدار الخميس، أعلنت «لارافيل» أنها أعدّت خطة لكل منتج من منتجاتها. وكانت الشركة قد أوضحت أن تحديث جميع التطبيقات العاملة على منصتها السحابية استغرق نحو 27 ساعة بعد الإفصاح في أكتوبر عن ثغرات في PHP وNode.js. [6]
A PHP security release is landing today between 14:00 and 14:30 UTC. We’ve been preparing and have a plan ready for every Laravel product. Here’s what to expect 👇
بعد صدور الإصلاحات، جمع علي أرقام النسخ الأربع المصححة في منشور واحد، بينما لفت مهند إلى أهمية مراجعة إعدادات الخادم عند تقييم مدى تأثّره.
وجهات نظر حول تحديثات PHP الأمنية


المصادر: [1] إعلانات إصدارات PHP · [2] ذا هاكر نيوز، 19 نوفمبر · [3] تنبيه بالو ألتو نتوركس في أكتوبر · [4] تنبيه ذا هاكر نيوز · [5] جدول دعم PHP · [6] لارافيل، مراجعة تحديثات أكتوبر · [7] علي · [8] مهند
احتمالات كُنكافا
ناسداك 100
إلى أي مدى قد يتحرك، وفي أي اتجاه، وخلال كم من الوقت، وما ثقة كُنكافا.
اطّلع على أحدث الاحتمالاتالمزيد في التكنولوجيا

تسريب بيانات عملاء فيزا وماستركارد وتشيس عبر مزوّدي خدمات | كُنكافا
انكشفت عناوين بريد إلكتروني لمشتركين في برنامج مزايا لدى ماستركارد. وتقول فيزا إن أنظمتها لم تتأثر ولم تجد دليلًا على تسريب أرقام البطاقات.

برنامج اختراق ابتلع طُعم أوركا راوتر.. وبعد دقيقة اكتشف الخدعة | كُنكافا
اختبرت أوركا راوتر أداة «شيلد» على موقعها. وتقول إن الأداة رصدت برنامج «آرتكس» قبل أن يدرك أن الملفات التي وجدها وهمية.

«ميوز» من ميتا يقرأ رسائل سيجنال دون تصريح المستخدم | كُنكافا
رصدت رويترز وصول المساعد إلى نصوص الرسائل على أندرويد وماك عبر صلاحيات الجهاز، فيما منع آيفون الطلب نفسه.