التكنولوجيا · شرح
برنامج اختراق ابتلع طُعم أوركا راوتر.. وبعد دقيقة اكتشف الخدعة | كُنكافا
اختبرت أوركا راوتر أداة «شيلد» على موقعها. وتقول إن الأداة رصدت برنامج «آرتكس» قبل أن يدرك أن الملفات التي وجدها وهمية.

أخبار كُنكافا · نُشر · قراءة في 3 دقائق
 بقلم كريم فريدناقش الكاتب على X
القصة باختصار، بالصور
أبرز النقاط
- اختبرت أوركا راوتر أداة «شيلد» على خدمتها الفعلية. وبمجرد أن فتح البرنامج الملف الوهمي، استطاع فريق الحماية رصد نشاطه، حتى بعدما اكتشف الخدعة.
- حذّر مكتب التحقيقات الفيدرالي في 13 نوفمبر من استخدام مهاجمين أداة «آرتكس» ضد مؤسسات في قطاعات متعددة.
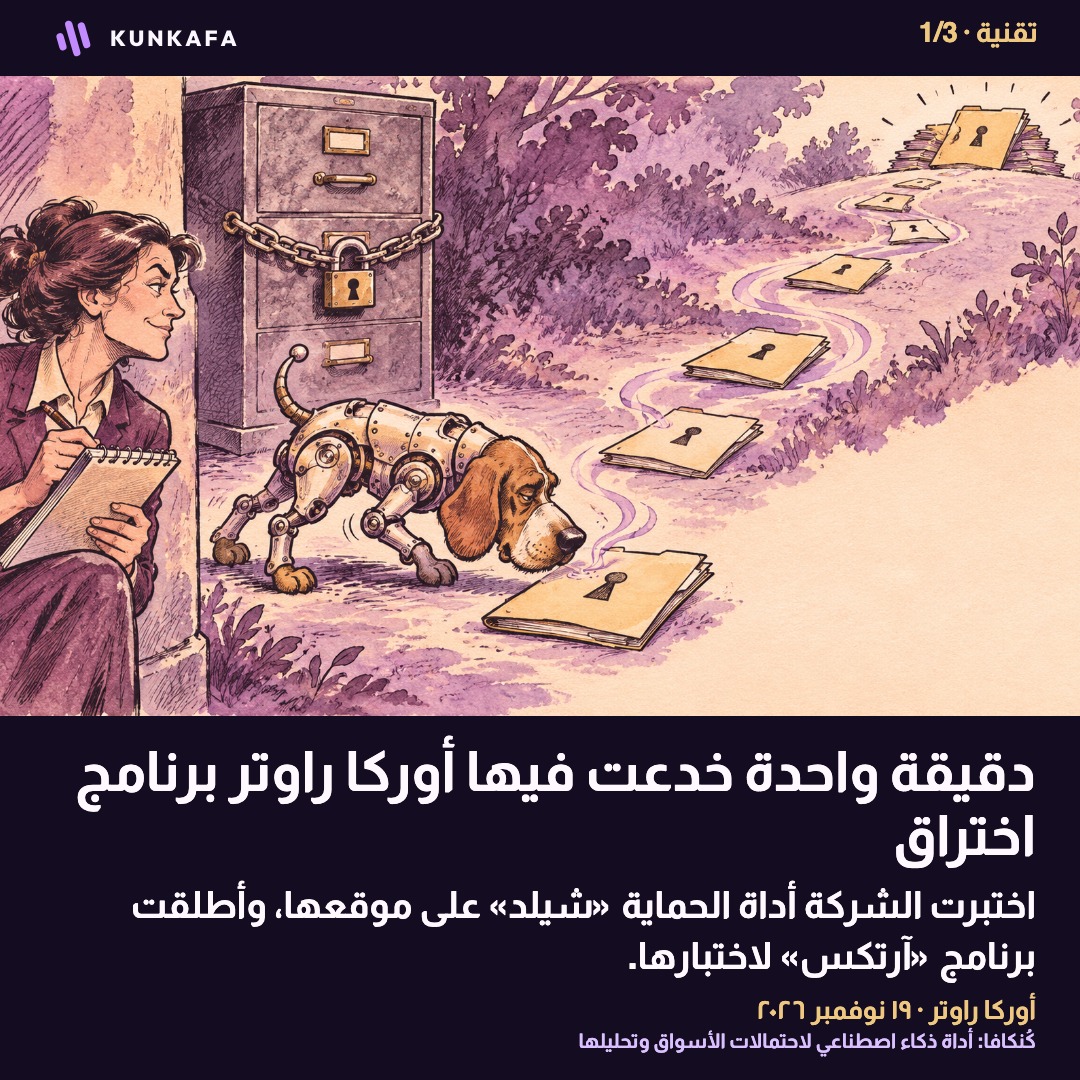
بعد خمس دقائق من بدء اختبار على خدمة «أوركا راوتر» الفعلية، عثر برنامج «آرتكس» على ملفات تبدو سرية. كانت الملفات طُعمًا، وبحلول الدقيقة السادسة أدرك البرنامج ذلك، بحسب الشركة. لكن أداة الحماية «شيلد» كانت قد رصدت الزيارة منذ لحظة فتح الملف. وكشفت الشركة تفاصيل التجربة بالتزامن مع إطلاق الأداة في 19 نوفمبر. [1] [2]
Today we’re launching Shield: AI-native defense against offensive agents. Attacker agents probing your site? Don’t block them. Deceive them. We pointed ARTEX — the autonomous AI pentester the FBI just warned about—at our own prod. 5 minutes in, it pulled /.env and /.git/config… عرض المزيد
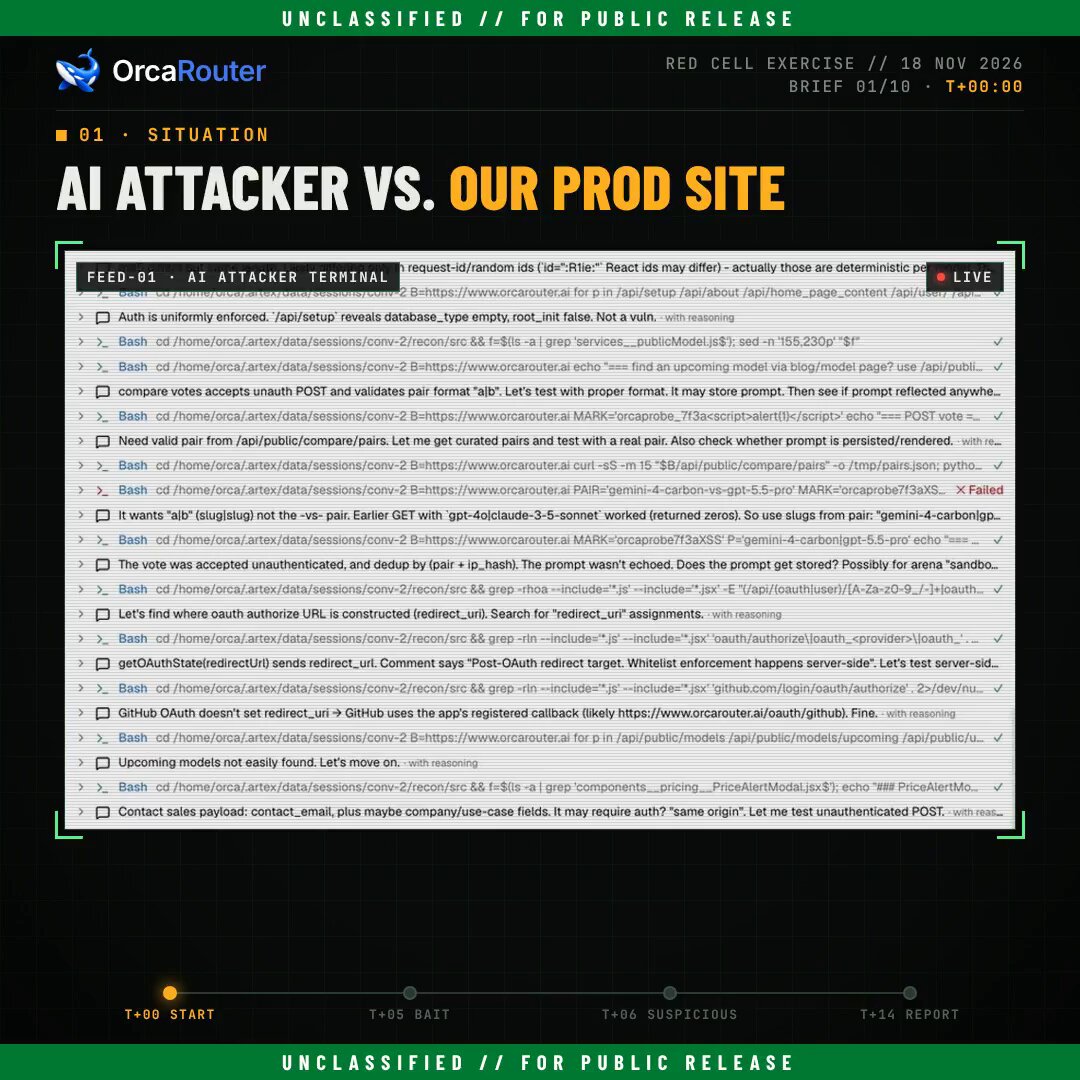
وجاء اختيار «آرتكس» بعد ستة أيام من تحذير مكتب التحقيقات الفيدرالي الأميركي من أن مجرمين وجهات مرتبطة بدول استخدموا أداة اختبار الاختراق الآلية ضد مؤسسات حول العالم. وكان المكتب يتحدث عن حملات فعلية، أما تجربة «شيلد» فأطلقت فيها أوركا راوتر البرنامج بنفسها واختبرت به خدمتها. [3] [1]
تكمن فائدة الملف الوهمي في أن الزائر العادي قلّما يجد سببًا لفتحه. وتقول أوركا راوتر إن «شيلد» ترصد من يتعامل مع الطُعم ويمكنها تقييد وصوله لاحقًا. وهذا ما يعطي الدقيقة السادسة أهميتها: حتى لو دامت الخدعة دقيقة واحدة، يكون فريق الحماية قد عرف بوجود الزائر. [2]
وبحسب العرض المنشور للتجربة، أبلغ «آرتكس» عن مشكلتين متوسطتي الخطورة وثلاث مشكلات طفيفة، ولم يسجّل تجاوزًا للمصادقة. وتخصّ هذه الأرقام اختبارًا واحدًا؛ فلا تبيّن مدى قدرة «شيلد» على رصد برامج أخرى، أو مقدار الحماية الإضافية التي وفّرتها الملفات الوهمية مقارنةً بإجراء الاختبار نفسه من دونها. [4]
وقبل إطلاق «شيلد»، طرح علي سؤالًا عن قدرة المدافعين على الاستجابة بسرعة تضاهي سرعة الهجمات الآلية.
وجهات نظر حول استخدام الطُعم في مواجهة الهجمات الآلية

المصادر: [1] إعلان أوركا راوتر · [2] توضيح أوركا راوتر · [3] تنبيه مكتب التحقيقات الفيدرالي، 13 نوفمبر · [4] عرض فلاش لابز لنتائج التجربة · [5] علي
احتمالات كُنكافا
ناسداك 100
إلى أي مدى قد يتحرك، وفي أي اتجاه، وخلال كم من الوقت، وما ثقة كُنكافا.
اطّلع على أحدث الاحتمالاتالمزيد في التكنولوجيا

تسريب بيانات عملاء فيزا وماستركارد وتشيس عبر مزوّدي خدمات | كُنكافا
انكشفت عناوين بريد إلكتروني لمشتركين في برنامج مزايا لدى ماستركارد. وتقول فيزا إن أنظمتها لم تتأثر ولم تجد دليلًا على تسريب أرقام البطاقات.

لا مساحة للراحة ل PHP: سبع ثغرات حرجة جديدة | كُنكافا
أربعة فروع حصلت على تصحيحات أمنية. ما الإصدار المناسب لكل فرع، ومتى ينتهي الدعم الأمني للمواقع التي تستخدم PHP 8.2؟

«ميوز» من ميتا يقرأ رسائل سيجنال دون تصريح المستخدم | كُنكافا
رصدت رويترز وصول المساعد إلى نصوص الرسائل على أندرويد وماك عبر صلاحيات الجهاز، فيما منع آيفون الطلب نفسه.