التكنولوجيا · شرح
ثغرة في آيفون أتاحت لتطبيق التسجيل رغم رفض إذن الميكروفون
أثبت باحثون أن تطبيقاً استطاع تسجيل الصوت بعد رفض الإذن، وأصدرت آبل إصلاحات في أغسطس. أما استغلال الثغرة للتجسس على أشخاص فعليين فيبقى بلا دليل علني.

أخبار كُنكافا · نُشر · قراءة في 3 دقائق
 بقلم كريم فريدناقش الكاتب على X
أبرز النقاط
- على آيفون يعمل بإصدار متأثر، استمر تطبيق اختباري في تسجيل الصوت رغم رفض المستخدم منحه الإذن.
- نسبت آبل اكتشاف الثغرة إلى باحثَين وأصدرت إصلاحات لآيفون وآيباد وماك.
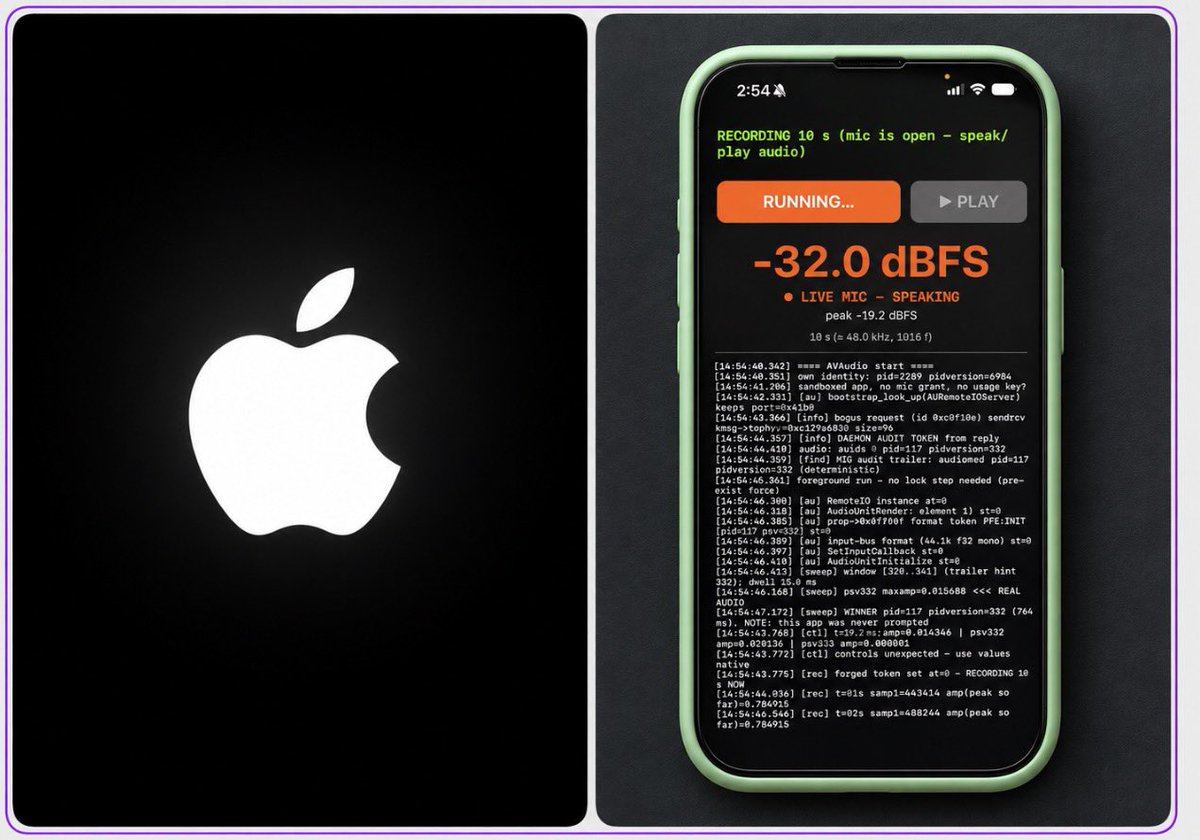
حين طلب تطبيق اختباري استخدام ميكروفون آيفون، اختار المستخدم «عدم السماح». ومع ذلك سجّل التطبيق الصوت. وأصلحت آبل الثغرة، المسجلة برقم CVE-2026-65339، في 17 أغسطس بإصدارات iOS وiPadOS 26.6.1 وmacOS Tahoe 26.6.2. ونسبت اكتشافها إلى الباحث مصطفى كالاب ونيك تسيتساركين من فريق ميتا الأمني، الذي نشر نتائج اختباراته على آيفون في 9 نوفمبر [1] [2] [3].
أعاد بول وولش تداول القضية في 16 نوفمبر. وكتب أن مؤشر الميكروفون البرتقالي لم يظهر قط، وانتقد اكتفاء آبل بوصف سبب الثغرة بأنه «خلل منطقي» [4]. وقالت الشركة في نشرتها إن تطبيقاً قد يكشف معلومات حساسة، من دون أن توضّح للمستخدم أن رفض إذن الميكروفون قد يعجز عن منع التسجيل [1].
Apple had a severe security vulnerability that allowed spyware to record private conversations on iPhones and Macs even when people explicitly denied microphone access. Apple’s orange microphone indicator is supposed to warn you when an app accesses your microphone, while its… عرض المزيد
متى ظهرت النقطة البرتقالية؟
في اختبار تسيتساركين الأول، لم تضيء النقطة البرتقالية، ونسب سجل النظام التسجيل إلى خدمة الصوت التابعة لآبل. وهكذا غاب التنبيه الذي كان يمكن أن يلفت انتباه المستخدم، وغاب اسم التطبيق عن السجل. أما الفيديو الذي نشره الباحث فصوّره على إصدار لاحق ظهرت فيه النقطة البرتقالية، مع بقاء التطبيق قادراً على التسجيل بعد رفض الإذن. وأدرجت آبل الثغرة أيضاً ضمن إصلاحات ماك، بينما أُجريت التجربة المنشورة على آيفون [2] [3] [5].
هل استُخدمت الثغرة في التجسس؟
لم تسمِّ نشرات آبل أو نتائج الباحثين ضحية أو شركة برامج تجسس أو جهة حكومية استخدمت هذه الثغرة. وتطرّق وولش أيضاً إلى أعمال آبل الهندسية في إسرائيل. وبالفعل تحدّث روني فريدمان، مدير آبل في إسرائيل، في مؤتمر في فبراير عن مساهمات فرقه في تطوير رقائق وكاميرات. وتوثّق تصريحاته دور تلك الفرق في تطوير منتجات، لكنها لا تقدّم دليلاً على هوية من تسبب في ثغرة الميكروفون أو استغلها [1] [2] [3] [4] [6].
ونسب وولش 80% من مؤسسي شركات الأمن الإلكتروني الإسرائيلية إلى الوحدة العسكرية 8200 تحديداً. لكن دراسة أُعدت بتكليف من البرلمان الأوروبي أوردت تقديراً يعود إلى 2018 ويشمل خريجي وحدات الاستخبارات العسكرية الإسرائيلية مجتمعة. ولا يبيّن الرقم نسبة من خدموا في الوحدة 8200 وحدها أو يربط أياً منهم بهذه الثغرة [4] [7]. وصنّفت دراسة لمؤسسة كارنيجي إسرائيل في المرتبة الأولى في الصادرات الموثقة من برامج التجسس وأدوات الأدلة الجنائية الرقمية بين 2011 و2023. ولا يقيس ذلك الترتيب التاريخي قيمة الصادرات اليوم [8].
كيف تحمي جهازك؟
ثبّت أحدث إصدار يقدّمه جهازك. على آيفون أو آيباد افتح الإعدادات، ثم عام، ثم تحديث البرامج. وعلى ماك افتح قائمة آبل، ثم إعدادات النظام، ثم عام، ثم تحديث البرامج. وللأجهزة التي تستخدم أنظمة أقدم، أدرجت آبل الإصلاح أيضاً في macOS Sequoia 15.8 بتاريخ 14 سبتمبر، وفي iOS وiPadOS 18.7.11 بتاريخ 26 أكتوبر [9] [10] [11] [12].
بعد التحديث، راجع قائمة التطبيقات التي يمكنها استخدام الميكروفون من الخصوصية والأمان، ثم الميكروفون. ويشرح دليل خصوصية الهاتف كيفية سحب الإذن من تطبيق لا يحتاج إلى تسجيل الصوت.
المصادر: [1] آبل، 17 أغسطس · [2] آبل، 17 أغسطس · [3] Meta Red Team X، 9 نوفمبر · [4] بول وولش، 16 نوفمبر · [5] GBHackers، 16 نوفمبر · [6] CTech، 10 فبراير · [7] دراسة للبرلمان الأوروبي، 2023 · [8] كارنيجي، مارس 2023 · [9] آبل، 14 سبتمبر · [10] آبل، 26 أكتوبر · [11] دليل آبل لتحديث آيفون وآيباد · [12] دليل آبل لتحديث ماك
احتمالات كُنكافا
أبل
إلى أي مدى قد يتحرك، وفي أي اتجاه، وخلال كم من الوقت، وما ثقة كُنكافا.
اطّلع على أحدث الاحتمالاتالمزيد في التكنولوجيا

تعطّل شبكة اتصالات سرية أميركية بعد تحذير من هجمات فدية
أفادت سي إن إن بتعطّل شبكة داخلية لوكالة الأمن القومي الأميركية. وفي تحذير منفصل، تتبّع مكتب التحقيقات الفيدرالي مدفوعات فدية تجاوزت 28 مليون دولار في هجمات بدأت بعمليات بحث على الإنترنت.

فلسطينية تفوز بجائزة «ويب ساميت» عن فحص صحي بكاميرا الهاتف
عرضت أماني أبو لبن في لشبونة تقنية تستخدم الذكاء الاصطناعي لتحليل مؤشرات صحية من فيديو للوجه يستغرق 30 ثانية.

دروب بوكس تلغي نحو 200 وظيفة وتستهدف شركات أكبر
يشمل الخفض نحو 9% من العاملين عالمياً، وقدّرت الشركة المدفوعات النقدية المرتبطة به بما بين 27 و33 مليون دولار.